

MENU
情報セキュリティ
基本的な考え方
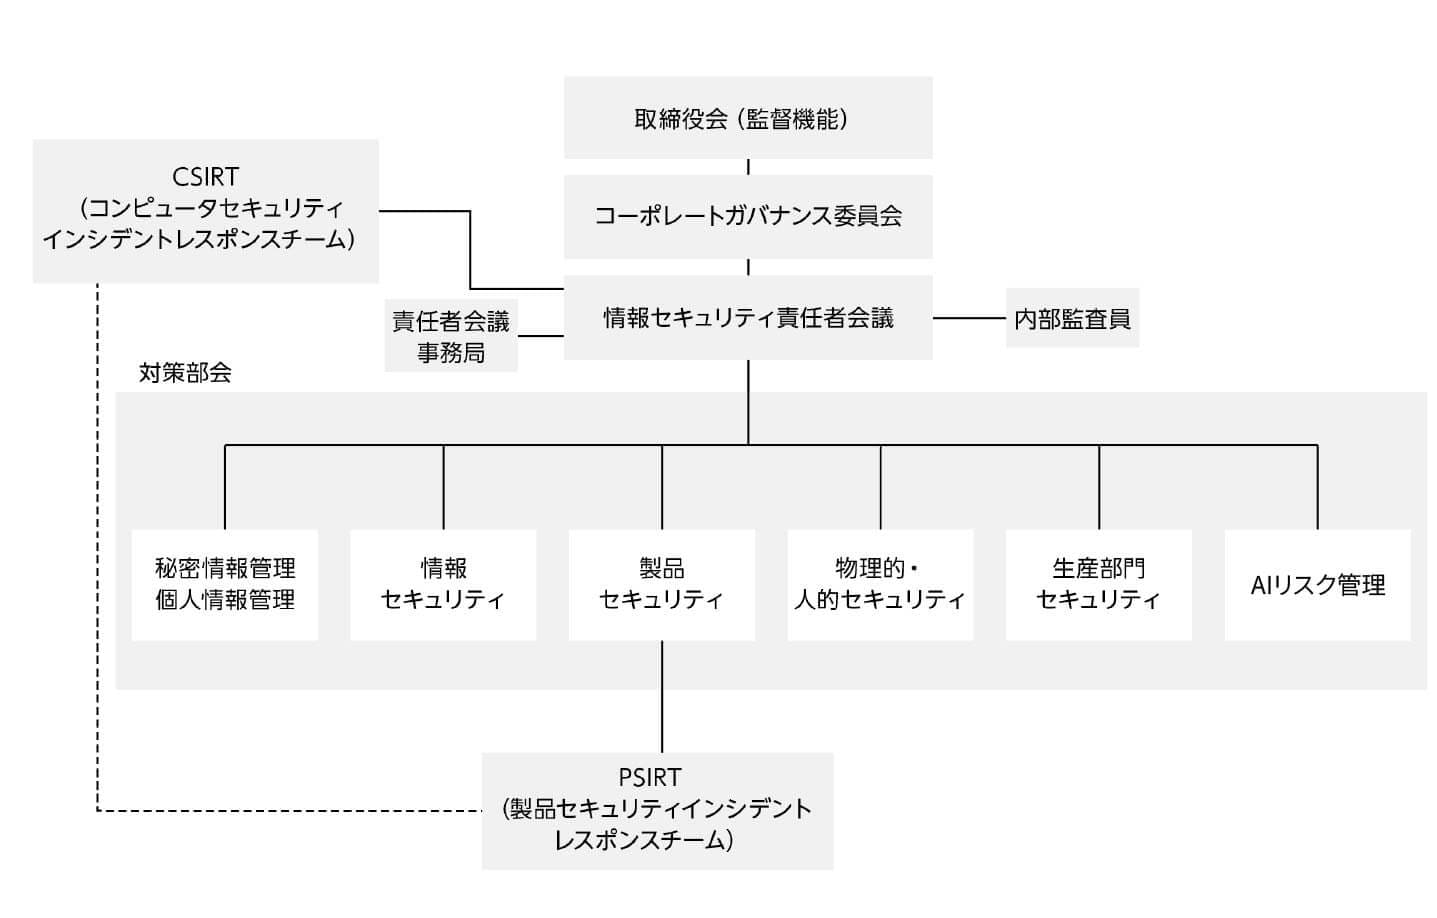
個人情報や秘密情報を適切に管理するため、サイバーセキュリティを含む情報セキュリティ全般について、「スズキ情報セキュリティ基本方針」に基づき、コーポレートガバナンス委員会のもとに情報セキュリティ責任者会議を設け、スズキグループの情報セキュリティ対策活動を推進しています。
スズキ情報セキュリティ基本方針
1. 法令遵守
当社は、情報セキュリティに関係する法令、規制、国が定める指針、契約上の義務およびその他の社会的規範を遵守する。
2. 情報セキュリティおよび製品セキュリティへの取り組み
当社は、お客様に安心して製品・サービスをご利用いただくために、情報セキュリティの取り組みの一環として、製品セキュリティに取り組む。
3. 情報セキュリティ管理体制の構築
当社は、情報セキュリティ責任者会議を設置するとともに、社内の各部署・組織に秘密情報取扱責任者および情報セキュリティ推進者を配置し、情報セキュリティ対策と管理を推進する体制を構築する。
4. 内部規程の整備
当社は、情報セキュリティに関する社内規程を整備し、これらを社内に周知徹底する。
5. 監査体制の整備
当社は、情報セキュリティ関係の法令等が遵守され、規程、ルール等が有効に機能しているかを検証するため、定期的かつ必要に応じて情報セキュリティ監査を実施する。
6. 情報セキュリティ対策の実施
当社は、情報漏えい、改ざんなどの被害を未然に防止するため、組織的・技術的・物理的・人的なセキュリティ対策を実施する。
7.教育の実施
当社は、全従業員に対し、情報セキュリティに対する認識や対応力の向上を図るために、情報セキュリティに関する教育・訓練を実施する。
8.業務委託先の管理
当社は、業務委託先のセキュリティレベルを審査する。重要な業務委託先に対しては、セキュリティレベルの監査等を定期的に実施する。
9.継続的改善の実施
当社は、以上の取り組みを定期的に評価、見直しを行うことにより、情報セキュリティを確保するための仕組み全般を継続的に改善する。
管理体制
情報セキュリティ責任者会議のもとに、秘密情報・個人情報管理、情報セキュリティ、製品セキュリティ、物理的・人的セキュリティ、生産部門セキュリティおよびAIリスク管理など各対策部会を設け、IT・法務・知的財産・広報など、対象の内容に応じた関係部門が横断的に参加してリスクの評価と対応を協議する体制を構築しています。また、社内には利用者がAIの活用について相談できる専門の相談窓口を設け、適切な活用を支援しています。
情報セキュリティ管理体制 推進組織(2026年8月時点)
情報漏洩・外部からの攻撃への備え
2020年にISO27001(情報セキュリティマネジメントシステム)の認証を取得、毎年全社でのアセスメント活動、内部監査を実施し認証を継続維持しています。
専門チーム「CSIRT」(Computer Security Incident Response Team)を組織し、情報セキュリティ事故の未然防止および発生時の早期発見と解決、発生後の再発防止を図っています。CSIRTチームは、情報セキュリティ事故発生に備えて、平常時において①情報セキュリティインシデントの情報収集と分析、②社内啓発活動を実施しています。
また、年2回、CSIRTメンバーに対し、情報セキュリティ事故が発生した場合を想定した対応訓練を実施しています。
教育の実施
情報セキュリティのため、役員を含む全従業員および各担当者へ以下の教育を実施しています。
情報セキュリティ教育の実施
役員を含む全従業員に対して、以下の教育を実施しています。
- Eラーニング教育(年1回)
- ISMS(情報セキュリティ)教育カードの配布(年1回)
- 新入社員および各階層別研修での教育
標的型攻撃メール訓練の実施
役員を含む全従業員に対して、標的型攻撃メール訓練(年1~2回)およびISMS教育カードを配布し、セキュリティに関する注意喚起および、セキュリティ事故発生時の連絡先を周知しています。
部門情報セキュリティ担当者教育
年2回、各部門の秘密情報取扱責任者、情報セキュリティ推進者へ情報セキュリティ管理に関する教育を実施しています。
製品セキュリティ
製品セキュリティ対策部会
情報セキュリティ責任者会議は、製品開発から廃車までのセキュリティ運営を行う組織体「製品セキュリティ対策部会」を設置し、製品のセキュリティに関する定期的な管理を行っています。この活動を継続することで、お客様の日々の安心安全の確保を行っています。
PSIRT
「製品セキュリティ対策部会」では、「PSIRT」(Product Security Incident Response Team)を設置し、製品に関わるセキュリティの情報収集および分析を行う日本の自動車サイバーセキュリティ組織J-Auto-ISAC※などから業界情報を収集し、製品のセキュリティ攻撃に対する備えを行っています。
製品セキュリティ監査および報告
「製品セキュリティ対策部会」では、製品セキュリティに関わる組織体制や規程/手続の遵守と改善を目的に、毎年「監査」を実施し、定期的に情報セキュリティ責任者会議に客観的な状況報告を行っています。さらに、PSIRT活動の状況報告を定期的に行うことで、製品セキュリティに関する攻撃にスピーディーに対処しています。
製品脆弱性窓口
製品セキュリティ品質向上のため、製品の脆弱性通報窓口を設置しています。
脆弱性に関する情報提供は、下記メールアドレスまでご連絡ください。
- 報告の際は、対象・内容・再現手順など、確認に必要な情報をご記載ください。
- 既知の脆弱性や一般公開済みの情報については受け付けておりません。
- 誠意ある情報提供をお願いしており、バグバウンティ(報奨金制度)は実施しておりません。
- ご提供いただいた情報は内容を確認のうえ、必要に応じて対応いたします。
AIの推進とリスク管理
AIに関する基本的な考え方
当社は、社是およびスズキグループ行動指針に基づき、AI(人工知能)を業務効率化と価値創出の重要な手段と位置付けています。スズキの行動理念のもと、AIの活用で生まれた時間を現場・現物・現実を深く理解する時間にあて、AIの回答を自らの知識・経験で問い直す姿勢を大切にしています。同時に、AIには誤りやハルシネーション(誤った内容をあたかも事実のように示すこと)が起こり得ることを踏まえ、活用の推進とリスク管理の双方に取り組んでいます。
AIガイドライン
全従業員を対象とした「生成AIの利用ガイドライン」を策定・運用し、安全で適切なAI活用の基本ルールを社内に周知しています。
(主な内容)
- 機密情報は、入力を認められたAIのみで取り扱う
- AIの回答を鵜呑みにせず、現場・現物・現実を自ら確認したうえで判断する
- AIの回答を社外向けの資料や製品にそのまま使用せず、出典表示を適切に行う
- 各AIサービスの利用ルールを遵守する
さらに、社外に公開するAIを対象に、公平性・透明性・説明責任・プライバシーなどの信頼性に関する特性を評価の観点とする社内規程の整備を進めています。
取り組み事項
- AI活用の推進:業務に安全に利用できる内製のAIアプリケーションを開発し、社内ポータルを通じて全社に展開しています。
- 利用ルールの整備と教育:生成AIの利用ガイドラインを整備・周知するとともに、活用方法やルールに関する説明の機会を設けています。
- リスク管理体制の構築:社外に公開するAIについて、関係部門による審議体制のもと、リスクを評価し対応方針を決定する仕組みの整備を進めています。
- 相談窓口の運用:AIの活用に関する専門の相談窓口を運用し、従業員が適切にAIを利用できるよう支援しています。
個人情報保護の取り組み
スズキが取り扱っているあらゆる個人情報(お客様、お取引先様、株主・投資家の皆様、従業員などに関する情報)は、それぞれの個人からお預かりしている重要かつ貴重な財産であり、これを慎重かつ適切に取り扱うことは法律上の義務であると同時に、スズキの社会的責務であるという深い認識のもと、「スズキ株式会社個人情報基本方針」を定めて、個人情報の保護に努めています。個人情報の取り扱いの詳細はスズキ公式ウェブサイトに掲載し公開しています。
国内向け:
https://www.suzuki.co.jp/privacy_statement/index.html
海外向け:
https://www.globalsuzuki.com/cookies/index.html
そして、個人情報を適正に取り扱うために、社内ルールを策定し、法改正などに合わせて適宜改訂するとともに、このルールを従業員に周知徹底し、全従業員の個人情報保護に対する意識の浸透と適正な個人情報の取り扱いの徹底を図っています。
なお、スズキの個人情報管理にかかる具体的な取り組み内容は以下のとおりです。
スズキは、会社全体の個人情報の管理を担う個人情報管理責任者、および各部門において個人情報の管理を担う個人情報取扱責任者を設置し、スズキが取り扱う個人情報の漏えい、滅失、毀損、誤用、改ざん、不正アクセスの防止その他の必要かつ適切な管理として、以下1.〜6.を含む安全管理措置等を実施しています。また、規程・マニュアル等に基づき、個人情報の取扱状況の確認を年1回実施し、コーポレートガバナンス委員会に報告するほか、個人情報の不適切な取り扱いが発生した場合の報告体制を整備しております。
1. 取得、利用、保存、提供、削除、廃棄等の段階ごとに、取扱方法、責任者、担当者およびその責務等について個人情報(個人データ)の取扱規程・マニュアルを策定
2. 個人情報(個人データ)を取り扱う従業者および当該従業者が取り扱う個人情報(個人データ)の範囲を明確化し、法令等や取扱規程に違反している事実又は兆候を把握した場合の報告連絡体制を整備
3. 個人情報の取扱いに関する留意事項について、従業者に研修を実施
4. 個人情報(個人データ)を取り扱う区域において、従業者の入退室管理および持ち込む機器等の制限を行うとともに、権限を有しない者による個人情報(個人データ)の閲覧を防止する措置
5. アクセス制御を実施して、担当者および取り扱う個人情報データベース等の範囲を限定
6. 個人情報(個人データ)を取り扱う情報システムを外部からの不正アクセス又は不正ソフトウェアから保護する仕組みを導入
また、スズキグループ各社においても「個人情報保護基本方針」を掲げ、個人情報の保護の徹底に取り組んでいます。
今後も、個人情報保護体制の継続的な見直しと改善を図っていきます。